
DARPA竞赛如何催生AI漏洞猎手的开源革命
当Anthropic的Claude Mythos等闭源AI模型因发现高危漏洞而备受瞩目时,DARPA人工智能网络挑战赛孵化的开源AI系统已悄然革新漏洞猎捕领域,且成本远低于前者。竞赛获奖团队及决赛入围者正将经验应用于保护支撑互联网的开源软件,并尝试与关键基础设施运营方对接。尽管推广面临行业采纳缓慢、审批繁琐等挑战,AI在漏洞发现、验证与自动修复上的效率提升已获多方证实。
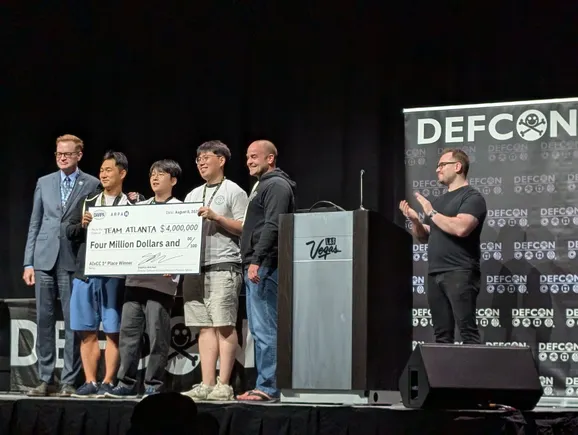
当全球舆论在Anthropic新推出的强大AI模型Claude Mythos及其发现严重软件漏洞的能力之间摇摆于恐慌与追捧之际,开源AI系统已在以远低于前者的成本,悄然革新漏洞猎捕的格局。
这些日益成熟的开源工具,源自美国国防高级研究计划局(DARPA)发起的人工智能网络挑战赛——一项旨在推动开发能快速发现并修复美国关键基础设施漏洞的AI系统的多年计划。从DARPA竞赛中脱颖而出的漏洞猎捕系统,并未像Claude Mythos或OpenAI的类似新工具那样获得高调发布,但由于其开源且运行成本低得多,它们有望惠及更广泛的基础设施供应商、企业和独立软件开发者。
随着DARPA竞赛落幕,获胜团队及其他决赛入围者正将所学付诸实践,帮助加固默默支撑整个互联网的开源软件包。尽管与关键基础设施运营商及其供应商的对接仍处于起步阶段,DARPA及多位竞赛获奖者向Cybersecurity Dive表示,他们对新AI工具展现出的有效性感到振奋。
在美国网络安全人力捉襟见肘、对手正利用AI加速攻击之际,国家最大的希望或许在于能在漏洞引发混乱之前自动发现并协助修复漏洞的自动化工具。
漏洞无处不在:竞赛成果与后续进展
DARPA于2025年8月公布竞赛三名获胜者后,设立了140万美元的奖金池,用于奖励使用AI系统在关键软件中发现并修复漏洞的决赛入围团队。该机构审查了各团队提交的审查重要开源软件包的方案,并跟踪他们与项目维护者的互动情况。七支决赛入围团队每支最高可获得20万美元,单个项目奖励上限为1万美元。
截至3月付费漏洞猎捕行动结束,各团队已在超过30个商业及开源项目中找到83个漏洞,涉及Android、Linux、广受欢迎的数据库引擎SQLite以及广泛使用的数据存储工具Redis。政府预留的140万美元奖金中,实际发放了83万美元。
此后,“各团队继续在其他项目中寻找并产出额外漏洞的补丁,”DARPA负责监督该竞赛的项目经理Andrew Carney表示。他目前在新阶段工作中与各团队保持联络。
竞赛冠军Team Atlanta在U-Boot引导加载程序及多个Apache核心库中发现了缺陷;另一决赛入围团队42-b3yond-6ug则识别出Linux内核中可能让黑客瘫痪广泛嵌入关键基础设施设备的漏洞。
季军团队Theori已部署其系统Xint,用于发现“互联网上每个人都依赖的各种广泛使用的开源项目”中的缺陷,该公司研究员Tyler Nighswander说。Xint已在流行数据库工具Redis、Postgres和MariaDB,以及Python、Linux和苹果的XNU内核(驱动macOS和iPhone)中识别出漏洞。
AI在发现“逻辑漏洞”方面尤为有效——这类缺陷代码传统漏洞评估软件不会标记为异常。随着AI理解上下文的能力增强,“自动化工具能够进一步突破自身边界,”亚军团队Trail of Bits的首席安全工程师Michael Brown说。
虽然发现缺陷最受关注,但AI系统验证其发现及自动生成修复的能力,或许才是其真正的超能力。关键基础设施组织通常运行高度定制的硬件和软件,往往难以在其专用设备上测试补丁,甚至根本无法修补。由于漏洞猎手必须为DARPA竞赛开发补丁验证能力,他们最新的系统已内置这些功能。
“那里蕴含着巨大的力量,对安全关键、高保障要求的系统具有极大价值。当我们与基础设施组织进行这类对话时,那正是我们花费大量时间的地方。”——Andrew Carney,DARPA项目经理
关键基础设施的推广障碍
在各团队忙于修复核心互联网架构的同时,DARPA也尝试将他们与关键基础设施运营商及其设备供应商对接。美国大量计算机化工业机械老旧、不安全且维护不善,DARPA希望志愿漏洞猎手能在黑客利用之前根除重大缺陷。
DARPA已向多个行业协调委员会(SCC)简报AI工具的潜力。Carney最近在卫生部门协调委员会的一次会议上发言,分享竞赛团队的进展。“我们真正关注的是这类论坛,”他说,“因为它们传播信息的效率非常高。”
DARPA促成的漏洞猎手与关键基础设施运营商之间的接洽,效果“参差不齐”,Nighswander表示,许多组织并不急于接纳新技术。“进展非常缓慢。不同行业有不同的采用周期和接受意愿。”
一些基础设施公司不理解AI系统如何在其环境中运作;另一些则因认为自身人工安全团队已足够而拒绝AI帮助;还有一些对AI漏洞检测感兴趣,却无法获得必要授权。“设法削减一些此类繁文缛节将很有帮助,”Nighswander说,“因为到目前为止那是最大的限制。”
Theori已与“不到五家”关键基础设施实体签署漏洞猎捕协议,Nighswander说。“说服那些较慢的公司和行业采用这项技术一直有些困难。”
迄今为止最成功的案例是Trail of Bits与美国卫生与公众服务部下属ARPA-H的合作,为医疗设备寻找漏洞。Brown表示,该项目通过与医疗服务提供商及其供应商的紧密合作,已修复许多漏洞。
由于基础设施供应商经常使用轻量级开源软件包——尤其是在嵌入式设备中——漏洞猎手现有的工作将产生显著的下游效应,即使对不愿直接参与的供应商也是如此。“那是一种提供价值并启动与特定行业或部门公司和实体对话的方式,”Carney说。

打破Mythos神话
当Anthropic宣布Claude Mythos预览版并称其过于危险而无法公开发布,引发商界震动与警觉时,前DARPA竞赛参与者大多只是耸耸肩。“这非常酷,”Nighswander说,但“这正是我们一段时间以来所处的世界。”
尽管如此,AI漏洞检测获得的新关注可能惠及开源系统背后的团队。“它引导人们发现,‘哦,这是我的公司应该担心的事情,’”Nighswander说。
DARPA竞赛决赛入围者甚至比OpenAI和Anthropic更具优势,因为他们的开源工具远比大型AI公司的产品便宜——后者在访问令牌上的花费可能高达数万美元。使用Claude进行漏洞猎捕“就像走进一家菜单上没有标价的高级餐厅,”Trail of Bits研发总监Trent Brunson说。“你知道自己有一个庞大的代码库,却不知道存在哪些漏洞……公司可能在令牌上花费5万、7.5万美元却毫无察觉,最终可能只得到信息量极低的漏洞。”
资金紧张的关键基础设施公司可能会放弃OpenAI和Anthropic的工具,转而选择DARPA决赛入围者便宜得多但效果相似的服务。“更多公司将关注底线,”Brunson说,“而不是仅仅向AI令牌砸钱。”
竞赛之外:系统演进与商业化路径
在离开DARPA竞赛后,Theori、Trail of Bits及其同行在实施自家AI系统方面采取了不同路径。Theori正与开源软件包维护者合作,同时也已将Xint商业化,并与企业签约评估其产品。“我们目前运行得相当成功,”Nighswander说。相比之下,Trail of Bits主要聚焦开源软件包。将工具Buttercup商业化会“从根本上”改变公司,Brunson说。
漏洞猎手们在脱离竞赛环境后,不得不调整其AI系统。工具需要能发现真实漏洞,而非DARPA为挑战赛制造的“合成”缺陷;需要生成人类易读的报告,而非仅用于评分算法的数据;还需评估比高度结构化竞赛要求更广泛的输入类型。
Trail of Bits为分析医疗设备固件构建了全新系统——固件通常以二进制编写,不同于涉及源代码的软件。二进制代码是嵌入式设备的主要通信方式,但AI难以处理,因为它不像源代码那样接近自然语言。一旦解决该问题,Brunson说,“世界尽在我们掌握。”
“我对这项技术持续展现的性能和影响感到异常兴奋。”——Andrew Carney,DARPA项目经理
AI的真正变革
DARPA、竞赛决赛入围者及网络安全专家表示,几乎无法夸大AI将如何改变漏洞发现流程。过去需要多人耗时六个月的软件安全评估,如今AI可在数小时内完成,且往往结果更佳,Nighswander说。“那种规模和效率令人难以置信。”
技术显然是一把双刃剑。国土安全部前新兴技术政策主任Nick Reese表示,同样“为安全专业人员提供重大机遇”的工具,也“为攻击者提供了潜在优势,如果他们能获取相同数据的话”。
但DARPA持乐观态度。从2004年DARPA首届挑战赛中诞生的自动驾驶汽车花了数年才进入市场;对于AI漏洞修复竞赛,Carney表示,该机构从未想过会看到“同时在经济上可行”的“技术奇迹”。“我异常兴奋,”Carney说,“这项技术持续展现的性能和影响。”